La cybersécurité, notre métier.Audit
Polaris Secure Technologies accompagne ses clients dans tous leurs projets de sécurité informatique avec une approche globale à travers ses quatre offres de services : Audit, Conseil, Formation et Cybersécurité managée, dans le but de leur garantir une très bonne maîtrise de la sécurité de leurs systèmes d’information.
Quatre offres, une approche globale
 01
Audit
Polaris Secure Technologies vous accompagne dans le diagnostic, l’évaluation du niveau de maturité de la sécurité.
Voir le service 02
Conseil
Polaris Secure Technologies propose également un accompagnement dans la conception de la stratégie de sécurité.
Voir le service 03
Formation
Polaris Secure Technologies dispense plusieurs modules de formation permettant de renforcer le niveau de connaissance.
Voir le service 04
Cyber Sécurité Managée
Polaris Secure Technologies vous accompagne dans la supervision de la sécurité de votre SI.
Voir le serviceLa preuve par les résultats
taux de réussite aux examens de certification
de satisfactions lors des formations
de satisfaction des clients lors des missions d’audit et de conseil
Les menaces, en temps réel
Restez un pas devant les menaces : avis de sécurité, alertes et actualité cyber, agrégés en continu depuis les sources de référence.
 Citrix Patches 10 Critical NetScaler VulnerabilitiesSuccessful exploitation could lead to unexpected behavior or denial-of-service (DoS) conditions. The post Citrix Patches 10 Critical NetScaler Vulnerabilities appeared first on SecurityWeek .
CVE-2026-111497
Siemens Desigo, GridscaleView CSAF Summary On October 21, 2026, the Node.js project released security updates addressing a critical vulnerability in the Brotli decoder bundled with Node.js, commonly referred to as "Node2Shell" (tracked as CVE-2026-111497). The vulnerability is an…
BleepingComputer
 Microsoft confirms Windows activation failures after November updatesMicrosoft has confirmed that this month's Patch Tuesday security updates are causing Windows activation and licensing failures with 0x80041008 error codes. [...]
CVE-2026-109618
Siemens RUGGEDCOM APE1808View CSAF Summary Palo Alto Networks has published information on vulnerabilities in PAN-OS related to PHP2Shell vulnerabilities. This advisory lists the related Siemens Industrial products affected by these vulnerabilities. Customers are advised to consult…
SecurityWeek
 OpenAI Unveils Daybreak Red Team, Defense Factory Security ToolsDaybreak Red Team pentests web applications with AI agents, while Defense Factory investigates security findings and prepares patches. The post OpenAI Unveils Daybreak Red Team, Defense Factory Security Tools appeared first on SecurityWeek .
CVE-2026-111497
Siemens RUGGEDCOM APE1808View CSAF Summary Palo Alto Networks has published information on a vulnerability in PAN-OS related to the Node2Shell vulnerability. This advisory lists the related Siemens Industrial products affected by this vulnerability. Customers are advised to consult…
Nos expertises par secteur d'activité
Notre mission est d’aider les organisations à anticiper les risques, renforcer leur résilience et garantir la continuité de leurs activités face aux menaces cyber.
Secteur Financier
Nous accompagnons les banques, institutions financières et fintech dans :
- La protection des transactions
- La lutte contre la fraude
- La conformité réglementaire
- La protection des données clients
Secteur Public
Nous aidons les administrations et organismes publics à :
- Assurer la continuité du service public
- Protéger les recettes et données sensibles
- Renforcer la souveraineté numérique
- Améliorer la résilience face aux cyberattaques
Industries et Entreprises Privées
Nous intervenons pour :
- Protéger les systèmes de production
- Sécuriser les environnements industriels critiques
- Protéger la propriété intellectuelle
- Réduire les arrêts de service
Cabinets de Conseil et ESN
Nous proposons un modèle de partenariat complémentaire :
- Vous apportez l’expertise métier
- Polaris Secure Technologies prend en charge la sécurité
- Intégration d’audits et de services SOC dans vos projets
- Construction d’offres conjointes sécurisées et différenciantes
La sécurité, un travail d'équipe
Audit, conseil, formation, supervision : nos consultants travaillent aux côtés de vos équipes, à Dakar comme à Lyon.
Interview RFM Version Wolof
Malick FALL (CEO Polaris ST)- Joe MARONE (Journaliste RFM)
Dans cette interview captivante, Malick Fall, CEO de Polaris Secure Technologies, dévoile les missions, l’organisation et les solutions innovantes de son entreprise, leader en cybersécurité en Afrique. Il dresse un état des lieux alarmant sur la sécurité numérique au Sénégal, en révélant un écart colossal : certaines puissances investissent jusqu’à 7 fois le budget total du Sénégal rien que pour leur agence de sécurité nationale (comme la NSA). Découvrez les insights d’un expert du secteur, les initiatives clés pour renforcer la sécurité numérique au Sénégal, et les perspectives d’avenir en matière de protection des données et des infrastructures critiques.
La chaîne Polaris STIls nous font confiance
Polaris Secure Technologies compte parmi ses clients aussi bien des entreprises du CAC 40 que des entreprises à taille humaine et de divers secteurs d’activités.
Que disent les clients de nous?
Les clients de Polaris ST sont la meilleure preuve de notre expertise et de la robustesse de nos services. Mais nous avons également reçu de nombreux prix et éloges de la part des médias et de nos pairs.
Je voulais te donner quelques nouvelles suite à notre audit de certification 27001, qui s’est déroulé fin mars avec Bureau Veritas. L’audit s’est très bien passé et nous sommes désormais officiellement certifiés ! 🎉Un grand moment pour nous, et bien sûr, on n’a pas oublié le rôle clé que tu as joué dans cette étape. L’auditeur de certification a d’ailleurs tenu à saluer la qualité de ton travail en tant qu’auditeur interne. Il a particulièrement apprécié la rigueur et la clarté de ton approche — bravo et merci encore ! Et petite anecdote pour te faire sourire : sur le fameux point de la non-conformité majeure liée à la séparation des pouvoirs RSSI/DSI... eh bien, figure-toi que l’auditeur de certification était d’accord avec notre analyse du "non-lieu" 😄 Il nous a donc autorisés à clôturer cette NC MAJ — une bonne chose de faite !
Malick réalise des prestations de conseil en sécurité de très grande qualité. Les échanges sont enrichissants et ses observations toujours pertinentes. De plus, c'est un très bon formateur. Un très bon pédagogue, qui s'investit énormément et m'a permis d'obtenir la certification ISO 27001 Implementer.
Merci Malick ! J’ai découvert le professionnalisme et la pertinence d’un auditeur ISO doublés d’un rapport humain de valeur. J’ai apprécié la qualité d’analyse et l’écoute. Bravo pour la précision et l’acuité des recommandations ! Autant de savoir-faire et de compétences qui installent une vraie confiance
J'ai eu le privilège d’être un des étudiants de Malick, en sécurité des infrastructures, dans le cadre de mon mastère. Il faut avouer que Malick se démarque par ses qualités professionnelles et humaines. C'est un expert en cyber sécurité, en audit et en conformité, mais aussi, un conseiller chevronné qui sait bien allier la technique, la communication et le management. Je souhaite aussi souligner que c’est un homme d’honneur, intègre.
Polaris ST dans l'actualité
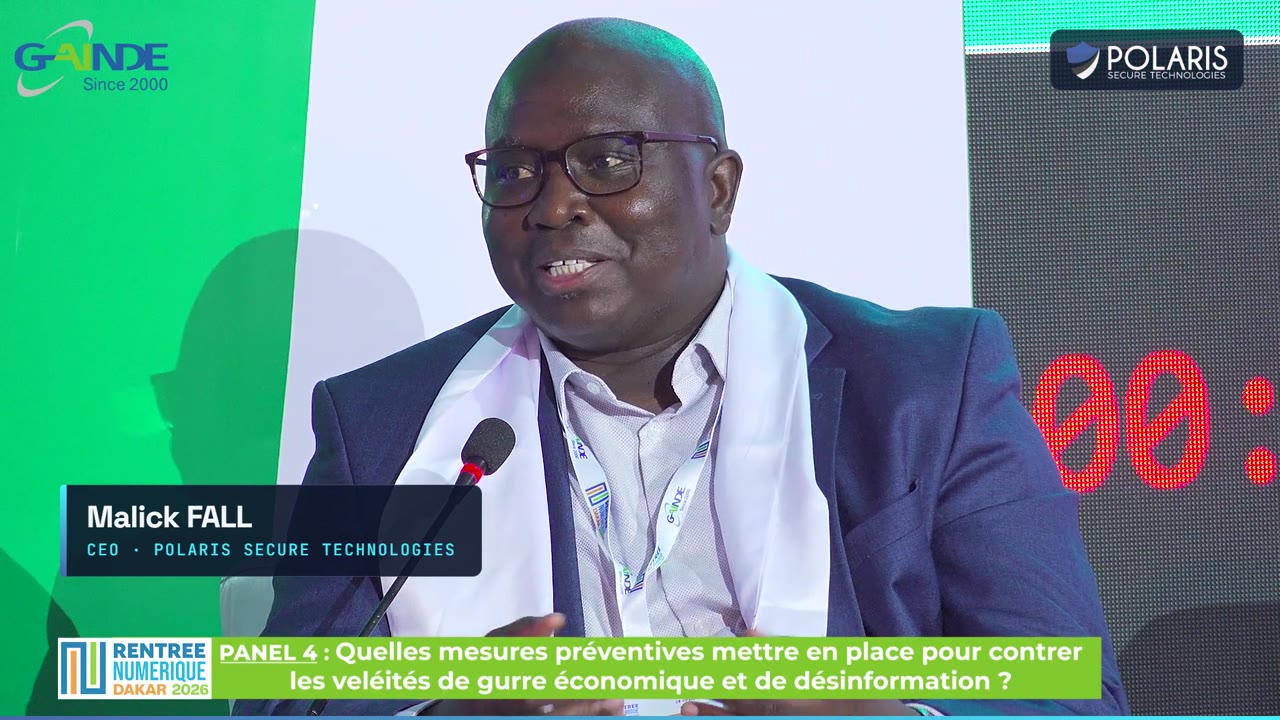
Rentrée numérique 2026 : Malick Fall plaide pour une cybersécurité à la portée de tous
Invité du panel consacré à la guerre économique et à la désinformation, le CEO de Polaris ST explique pourquoi les attaques se répètent et détaille cinq mesures, souvent simples et peu coûteuses, pour y faire face.
Voir la vidéo
Octobre Rose, Octobre Cyber : protéger ce qui compte
Octobre Rose, Polaris ST adopte la couleur du mois et rejoint la forte mobilisation contre le cancer du sein. En parallèle, nous célébrons en même temps le mois de la cybersécurité. Deux domaines, la santé,…
Lire Polaris STCampagne de phishing massive ciblant les sociétés utilisatrices de Microsoft 365 au Sénégal
Ces derniers jours, nos équipes sont intervenues auprès de plusieurs clients et partenaires victimes d’une vague d’attaques de phishing particulièrement élaborée. Le scénario : un faux partage de fichier SharePoint qui…
LireUn projet, un doute, un incident ? Parlons-en.
Polaris accompagne ses clients dans tous leurs projets de sécurité informatique avec une approche globale à travers ses quatre offres de service : Audit, Conseil, Formation et Cyber Sécurité Managée.
Contacter un expert